Aktios ha transformado su forma de hacer pentesting con IA
Un pentest deja de ser una fotografía de un día al año. Hemos convertido cada paso de nuestras auditorías en un método asistido por IA que se puede repetir cuando realmente hace falta: con cada lanzamiento de una nueva versión, ante una nueva normativa o cuando aparece una amenaza en tu sector.
Las amenazas y los sistemas cambian cada semana. Un análisis puntual, por bueno que sea, envejece rápidamente: cubre el estado de un día y deja a oscuras todo lo que viene después. Por eso quisimos dar un paso más y replantearnos nuestra forma de trabajar.
Tomamos la experiencia del equipo y la convertimos en un método: sistematizar cada pequeño paso para que la auditoría siga siempre el mismo recorrido y pueda repetirse con la frecuencia necesaria. Para hacerlo posible, desarrollamos un motor propio, aktios/autonomous_pentest, el primero de una familia de herramientas internas. El valor reside en lo que este método permite hacer.
Un método, siempre el mismo
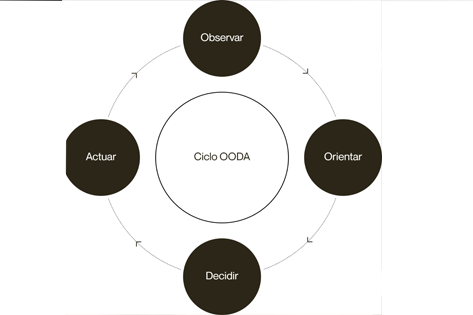
El proceso sigue un único ciclo, inspirado en el modelo OODA (Observar, Orientar, Decidir y Actuar): observa el sistema, lo orienta con el marco MITRE ATT&CK, decide el siguiente paso y actúa; después vuelve a empezar con lo aprendido. Cubre red, web y nube en un mismo flujo. Se trabaja paso a paso y, si después de 3 intentos no se avanza, la decisión pasa a una persona del equipo.
Solo aquello que se puede demostrar
Cada hallazgo pasa por 4 estados (hipótesis, parcial, confirmado o descartado) y solo se incluye en el informe como vulnerabilidad cuando está confirmado, clasificado con CVSS 3.1, CWE y MITRE ATT&CK. Confirmado significa que hay una prueba asociada: el comando exacto ejecutado y su salida literal, para que el equipo del cliente pueda reproducirlo y verificar posteriormente la corrección. Si no se puede reproducir, no cuenta.
Pentest continuo, cuando lo necesites
Con el proceso sistematizado, el pentest se adapta al ritmo de cada cliente. Se ejecuta con cada nueva versión, ante un cambio normativo o cuando surge una nueva amenaza en su sector, sin tener que esperar a la revisión anual. Y, como siempre se realiza de la misma manera, dos auditorías se pueden comparar entre sí y permiten medir qué ha cambiado de una a otra.
Las personas siempre tienen la última palabra
La inteligencia artificial acelera el trabajo, pero no manda. El alcance, la autorización y las prioridades los decide siempre el equipo; se prioriza según el impacto en el negocio del cliente y todo se ejecuta en un entorno aislado. El criterio, la responsabilidad y la relación con el cliente son la parte humana.
Esta forma de trabajar ofrece al cliente algo que antes costaba conseguir: una prueba que su propio equipo puede verificar, auditorías comparables a lo largo del tiempo y un nivel de exigencia que no depende de quién tenga el encargo esa semana. Es la manera en que, en Aktios, estamos utilizando la IA para innovar en ciberseguridad.